La trasparenza dell'AI rende visibile il modello operativo
Dal 2 agosto 2026 si applicano gli obblighi di trasparenza dell'AI Act. Ma il Digital Omnibus approvato nelle stesse settimane ha già spostato al 2 dicembre le scadenze di marcatura più tecniche: la conformità richiede un processo, non un'etichetta aggiunta alla fine.
· 6 min
Indice dell'articolo
Due scadenze, una sola estesa
Dal 2 agosto 2026 si applicano gli obblighi di trasparenza dell'articolo 50 dell'AI Act: i provider devono informare le persone quando un sistema interagisce direttamente con loro (paragrafo 1) e marcare in formato leggibile dalle macchine i contenuti sintetici che i loro sistemi generano — audio, immagini, video, testo (paragrafo 2); i deployer devono informare gli interessati quando usano sistemi di riconoscimento delle emozioni o categorizzazione biometrica (paragrafo 3) e devono segnalare deepfake e testi generati dall'AI su temi di interesse pubblico, salvo che il contenuto abbia ricevuto una revisione umana sostanziale (paragrafo 4). Il Regolamento (UE) 2026/1744 — il Digital Omnibus on AI, in vigore dal 27 luglio 2026 — ha spostato al 2 dicembre 2026 una sola di queste scadenze: l'obbligo di marcatura del paragrafo 2, e solo per i sistemi già immessi sul mercato prima del 2 agosto 2026. Tutto il resto — l'informativa sull'interazione diretta, gli obblighi dei deployer su emozioni, deepfake e testi di interesse pubblico — resta fissato al 2 agosto. Trattare il 2 dicembre come un rinvio generale dell'articolo 50 porta a due errori opposti: applicare in ritardo obblighi già vigenti, o considerare rinviato ciò che non lo è.
Provenienza, ownership, accountability: tre problemi, non uno
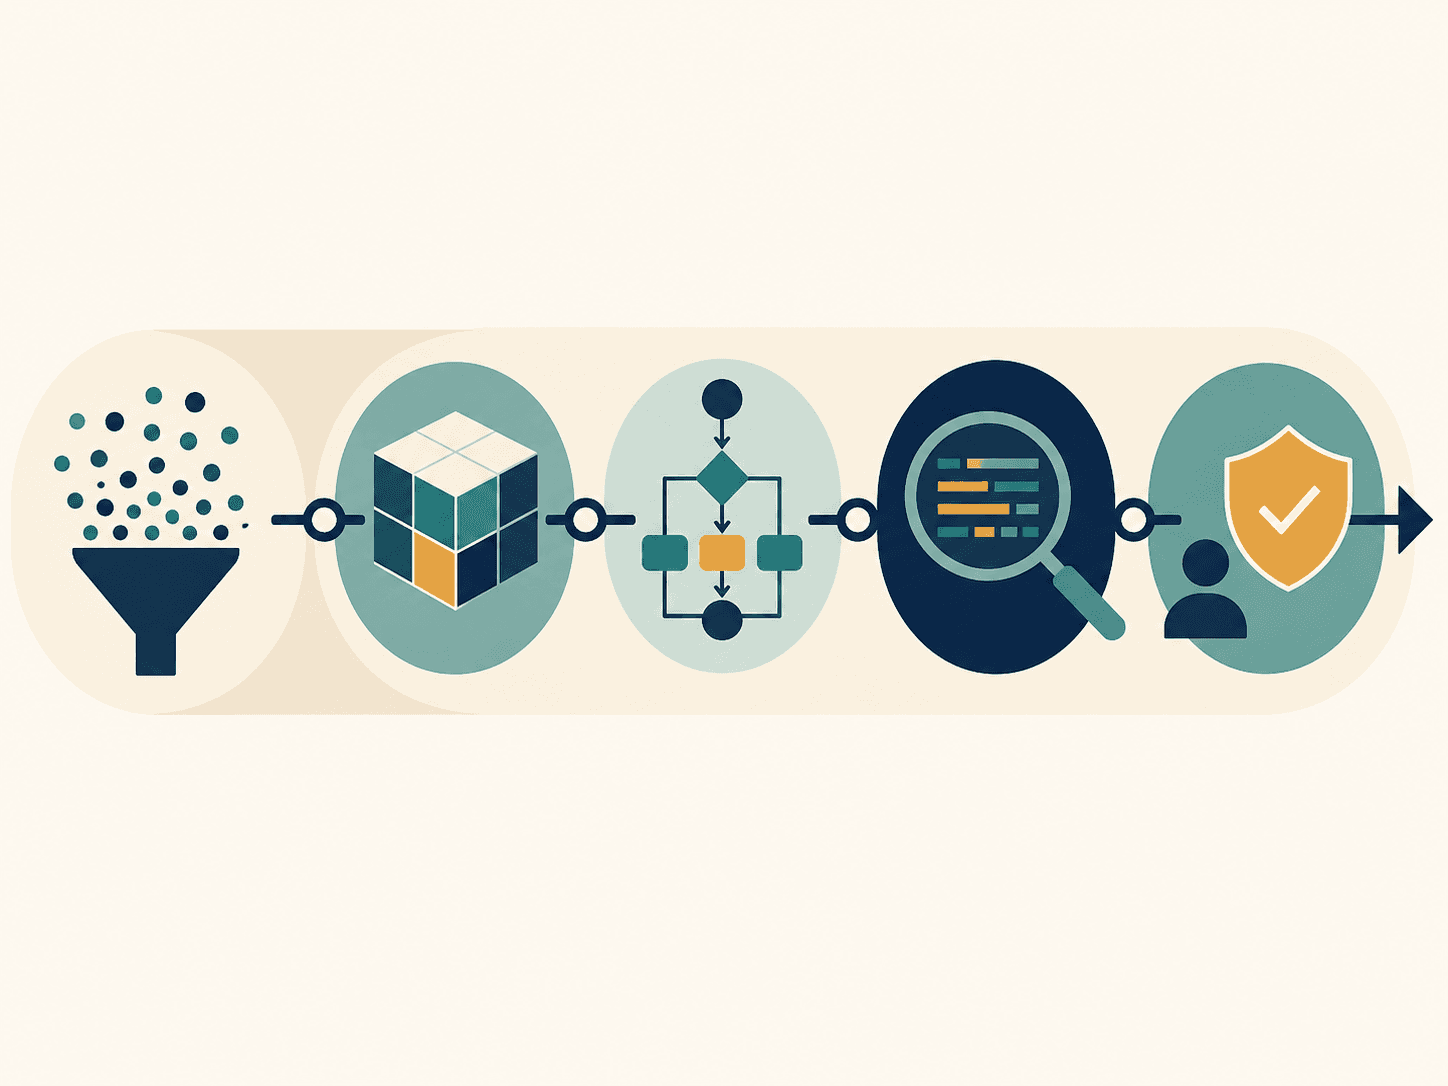
I quattro paragrafi rispondono a tre problemi diversi, spesso confusi sotto l'unica etichetta di «trasparenza AI». La provenienza è un fatto tecnico: questo contenuto è stato generato o manipolato da un sistema di intelligenza artificiale, sì o no — è ciò che la marcatura machine-readable del paragrafo 2 rende verificabile in modo automatico, indipendentemente da chi lo distribuisce in seguito. L'ownership è una decisione organizzativa: chi, all'interno del provider o del deployer, ha autorizzato l'uso del sistema in quel caso specifico e ne risponde — nessuna norma la marca automaticamente, va assegnata a un ruolo. L'accountability è la capacità di dimostrare, a richiesta, che provenienza e ownership sono state gestite correttamente: il registro delle revisioni, l'evidenza di chi ha controllato cosa. Un'organizzazione può avere una marcatura tecnica impeccabile e restare comunque esposta se non riesce a ricostruire chi ha deciso di pubblicare — il tipo di domanda che un'autorità di vigilanza pone dopo l'evento, non prima.
Dove passa il confine della revisione sostanziale
Le FAQ della Commissione sull'articolo 50, aggiornate il 24 luglio 2026, chiariscono dove passa il confine fra revisione sostanziale ed esenzione apparente per i deployer: controlli superficiali, solo formali o procedurali — la correzione ortografica o grammaticale di un testo — non costituiscono revisione o controllo editoriale ai fini dell'esenzione del paragrafo 4. È richiesto un esame sostanziale del contenuto da parte di persone con competenza e giudizio professionale pertinenti, che ne assumano la responsabilità legale ultima. Una soglia linguisticamente simile compare anche nell'esenzione dalla marcatura del paragrafo 2, riservata ai provider i cui sistemi svolgono solo funzioni assistive di editing senza alterare sostanza o significato del contenuto — ma è una domanda diversa, posta a un soggetto diverso in un momento diverso del processo: nel paragrafo 4 la domanda è se un umano ha controllato l'output prima della pubblicazione; nel paragrafo 2 è se il sistema stesso genera contenuto nuovo o si limita a correggerlo.
Dal watermark al workflow
Un'etichetta visibile e una marcatura machine-readable sono l'output finale di un processo, non il suo punto di partenza. Prima occorre classificare l'uso — interazione diretta, contenuto sintetico, deepfake, testo di interesse pubblico — poi identificare il ruolo dell'organizzazione nella catena, spesso provider e deployer insieme in contesti diversi, assegnare un responsabile e registrare la decisione di pubblicazione. Infine servono controlli di distribuzione: il contenuto conserva la marcatura quando viene esportato, ritagliato o ripubblicato su un canale diverso da quello originario? Un flusso che si ferma alla generazione e non arriva alla distribuzione lascia esattamente la lacuna che un audit troverebbe per prima.
Aderire allo standard o dimostrare l'equivalenza
Il Code of Practice sulla trasparenza dei contenuti generati da AI, giudicato adeguato dalla Commissione e dall'AI Board l'8 e il 9 luglio 2026, resta uno strumento volontario. Chi vi aderisce ottiene un percorso riconosciuto per dimostrare la conformità, con criteri già definiti esternamente; chi non vi aderisce mantiene più controllo sul proprio processo, ma deve costruire e documentare da sé l'equivalenza — un onere della prova più alto, sostenuto internamente invece che tramite uno standard di settore. Non è una scelta neutra: dipende da quante risorse legali l'organizzazione può dedicare a dimostrare quell'equivalenza caso per caso, e da quanto preferisce uniformarsi a un criterio esterno piuttosto che difendere un processo proprio.
La trasparenza come test del modello operativo
La lettura utile per chi guida un'organizzazione non è tecnica, ma organizzativa. Un sistema può essere conforme sulla carta e restare fragile se ownership, diritti decisionali e responsabilità non sono definiti lungo l'intero flusso, dal modello alla decisione finale. È la stessa logica del Data-to-Decision Operating Model: la conformità genera valore quando modifica chi decide, quali informazioni usa e come l'esito viene misurato — non quando si limita a produrre un'etichetta. La trasparenza diventa così un test della maturità del modello operativo, non un adempimento a sé stante.
Framework applicato
Data-to-Decision Operating Model
Questo articolo applica Ownership e Workflow del modello alla trasparenza AI: la conformità genera valore quando modifica chi decide e come l'esito viene misurato, non quando produce solo un'etichetta.
- 01Decision
- 02Information
- 03Ownership
- 04Workflow
- 05Outcome
Fonti
Analisi correlate

AI Act: governare il portafoglio, non il registro
Le nuove scadenze high-risk non sospendono il lavoro di governance dell'AI. Impongono di collegare use case, decisioni influenzate, dati, fornitori ed evidenze in un unico portafoglio verificabile, non in un registro di modelli.
· 4 min
Quando l’AI attraversa i confini dell’organizzazione: dai Data Spaces alla governed intelligence
L’AI agentica estende la governance oltre accesso e qualità del dato. Identità delegata, policy machine-readable, provenance e accountability diventano parte dell’infrastruttura necessaria per operare tra organizzazioni diverse.
· 8 min
Physical AI nella mobilità: quando l’intelligenza artificiale passa dalla decisione all’azione
La Physical AI porta l’intelligenza artificiale fuori dai sistemi puramente digitali e la collega a veicoli, sensori, infrastrutture e sistemi di controllo. Nella mobilità questo passaggio modifica il confine tra decision support e automazione operativa, rendendo sicurezza, responsabilità, architettura IT/OT e gestione delle eccezioni parte dello stesso modello operativo.
· 10 min