Cyber-resilienza nei trasporti: proteggere il servizio minimo
La maturità cyber di un operatore di trasporto si misura nella capacità di degradare e ripristinare il servizio in modo controllato, non nel numero di controlli tecnici installati.
· 5 min
Indice dell'articolo
Dal rischio IT all'impatto sul servizio
ENISA Threat Landscape 2025, pubblicato il 1° ottobre 2025, analizza 4.875 incidenti osservati fra luglio 2024 e giugno 2025. Il trasporto rappresenta il 7,5% degli incidenti classificati nel periodo, con una distribuzione interna molto disomogenea fra modalità: il trasporto aereo pesa per il 58,4% degli incidenti del settore, la logistica per il 20,8%, il trasporto per vie navigabili per il 12,9%, quello su strada per il 5,9% e quello ferroviario per il 2,0%. All'interno del settore, gli attacchi hacktivisti di tipo DDoS — spesso innescati da schieramenti geopolitici legati al conflitto in Ucraina — hanno rappresentato l'87,6% degli incidenti, un dato che segnala un rischio prevalentemente di disponibilità del servizio più che di sottrazione o cifratura dei dati.
Un riferimento operativo recente è l'esercitazione Cyber Europe 2026, che ENISA ha condotto il 10 e 11 giugno 2026 su trasporto ferroviario e marittimo. Secondo ENISA hanno partecipato oltre 5.000 persone e lo scenario simulava un attacco coordinato a sistemi logistici portuali, navigazione, reti ferroviarie transfrontaliere e servizi di ticketing, con interruzioni operative gravi. Fra gli obiettivi dichiarati c'erano il test del Cyber Blueprint dell'UE, che chiarisce ruoli e responsabilità in una crisi, e per la prima volta della Riserva di cibersicurezza dell'UE. Le fonti consultate descrivono scenario e obiettivi; la valutazione e i rapporti sulle lezioni apprese sono indicati come passi successivi, e i loro esiti non sono usati in questo articolo.
Un operatore di trasporto non gestisce soltanto sistemi informatici. Garantisce mobilità, sicurezza e informazione al pubblico in condizioni sia normali sia degradate. La domanda che il board dovrebbe porsi non è quanti controlli tecnici sono installati, ma quale sia il servizio minimo che deve restare erogabile anche quando una componente del sistema smette di funzionare correttamente.
Dipendenze invisibili
Le applicazioni moderne di un operatore convivono con tecnologia operativa (OT), apparati legacy ancora in esercizio, connettività di rete diffusa e servizi cloud di terze parti. Un singolo processo — la vendita di un biglietto, l'aggiornamento di un orario, l'apertura di un varco — può dipendere contemporaneamente da più provider esterni e da un sistema di identità centralizzato. Se la mappa delle dipendenze si ferma al perimetro IT tradizionale, non mostra le conseguenze reali di una credenziale compromessa, di un aggiornamento bloccato a metà o di un fornitore improvvisamente indisponibile.
La criticità andrebbe quindi misurata per catena di servizio, non per singolo sistema: vendita, validazione, controllo, esercizio, assistenza al pubblico e rendicontazione sono catene distinte, ciascuna con dipendenze proprie. Ogni catena dovrebbe avere documentati esplicitamente i propri single point of failure e le modalità operative manuali disponibili quando il sistema digitale non è utilizzabile — non presunte, ma verificate con un'esercitazione reale.
- Dal rischio IT all'impatto sul servizio
- Dipendenze invisibili
- Degradazione controllata
- Metriche per il board
Degradazione controllata
La resilienza non significa mantenere tutto acceso a ogni costo. Significa sapere in anticipo quali funzioni sospendere per prime, quali dati accettare con un controllo differito nel tempo, e quali decisioni riportare temporaneamente a procedure manuali senza che il servizio si interrompa del tutto. Un minimum viable service definisce esplicitamente le priorità, i livelli di sicurezza accettabili in modalità degradata e le condizioni necessarie per il ritorno alla normalità operativa.
I fallback devono essere esercitati regolarmente, non solo documentati. Procedure mai testate, account di emergenza scaduti da mesi o dati di recovery incoerenti con lo stato reale dei sistemi esistono solo sulla carta, e lo si scopre sistematicamente nel momento peggiore possibile — durante l'incidente reale, non durante l'esercitazione. Le esercitazioni dovrebbero coinvolgere operations, comunicazione, fornitori esterni e, dove pertinente, le autorità competenti — non restare confinate al solo team di sicurezza informatica.
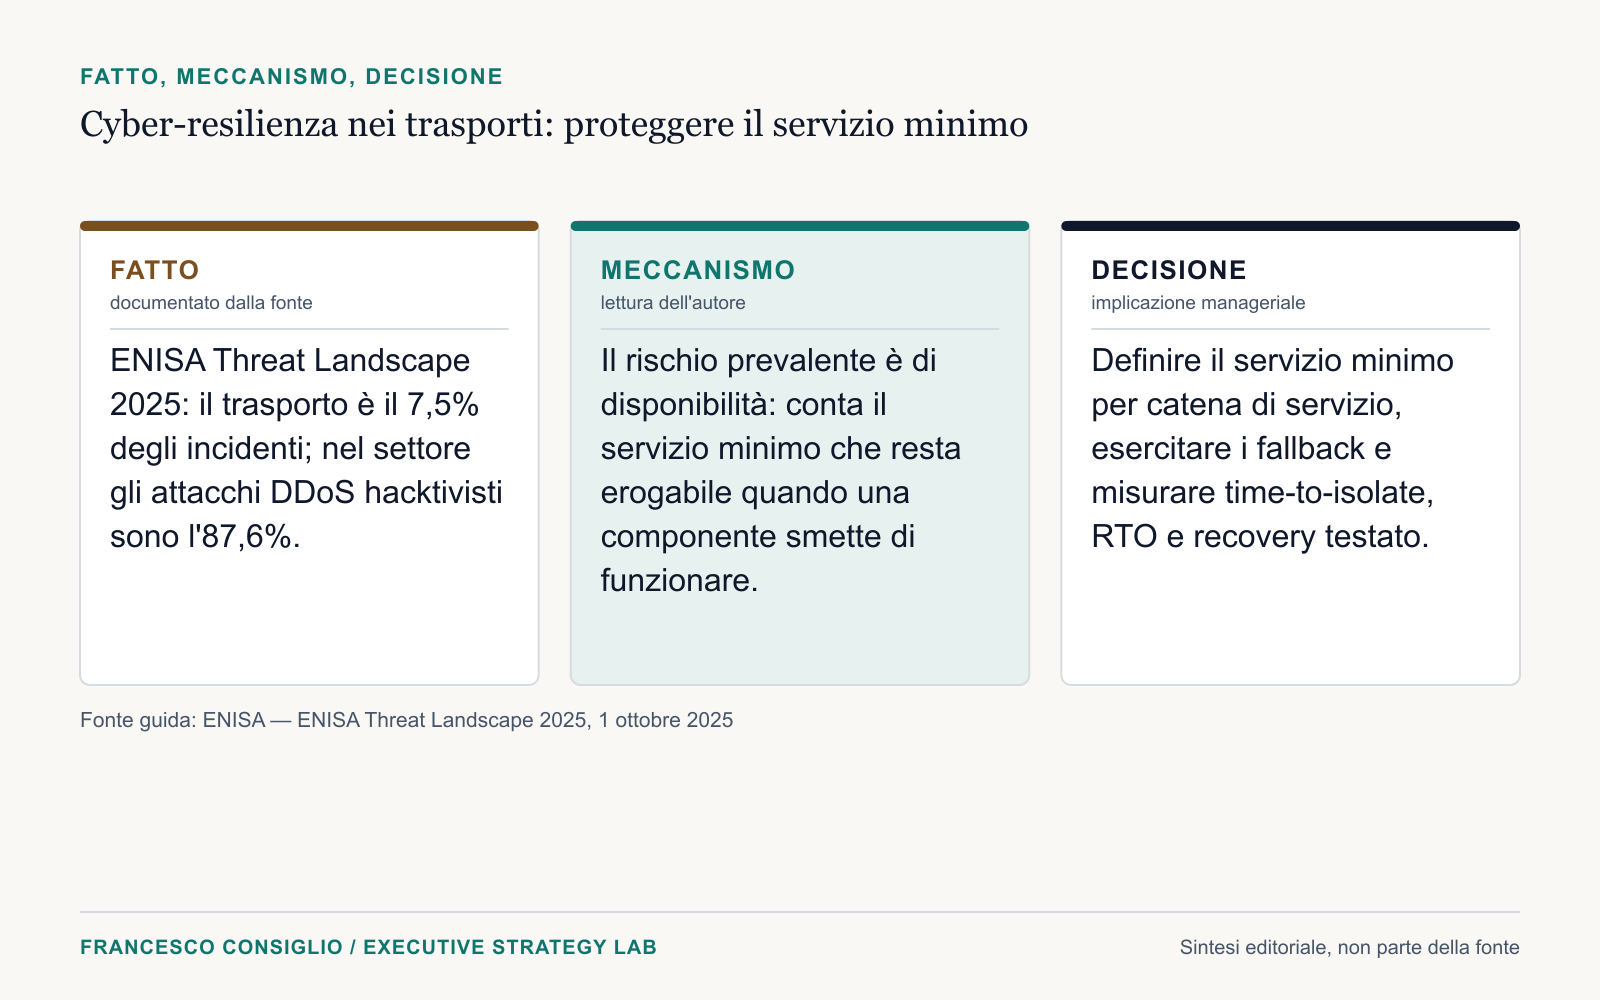
- Fatto: ENISA Threat Landscape 2025: il trasporto è il 7,5% degli incidenti; nel settore gli attacchi DDoS hacktivisti sono l'87,6%.
- Meccanismo: Il rischio prevalente è di disponibilità: conta il servizio minimo che resta erogabile quando una componente smette di funzionare.
- Decisione: Definire il servizio minimo per catena di servizio, esercitare i fallback e misurare time-to-isolate, RTO e recovery testato.
Metriche per il board
Time-to-isolate, RTO (recovery time objective) per singolo servizio critico, quota di recovery effettivamente testata con successo, dipendenze prive di un'alternativa nota e tempo reale di attivazione del fallback sono metriche molto più utili al board del semplice numero di alert generati dai sistemi di monitoraggio. Mostrano concretamente la distanza fra controllo tecnico installato e continuità reale del servizio, che è la domanda a cui il board deve saper rispondere, non il numero di strumenti acquistati.
Framework applicato
Resilience Debt Control
Le "dipendenze invisibili" descritte in questo articolo — un singolo processo che dipende da più provider e da identità centralizzate senza che la mappa lo renda visibile — sono precisamente l'Exposure che il Resilience Debt Control chiede di quantificare, assegnare a un owner e mettere in scadenza.
- 01Exposure
- 02Constraint
- 03Compensation
- 04Liability
- 05Retirement
Implicazioni manageriali
Fonti
Dal Radar
Che cosa sta cambiando intorno a questa analisi
- Rapporto o studioRapporto ENISA pubblicato l'
NIS2 incontra il legacy: perché più spesa non significa più resilienza
Il rapporto ENISA NIS Investments 2025 (1.080 professionisti) indica investimenti cyber intorno al 9% del budget IT. Le difficoltà principali sono patch management (50%) e continuità operativa (49%); il 27% indica legacy e vincoli OT come barriera principale.
- NormaMisure di sicurezza operative
NIS2: misure di sicurezza di base operative dal 31 ottobre 2026 per i soggetti già censiti
La Determinazione ACN n. 379907/2025 (19 dicembre 2025) fissa le misure di sicurezza di base che i soggetti NIS già censiti nel 2025 devono avere operative entro il 31 ottobre 2026, con evidenza documentale.
Analisi correlate
Più spostamenti, meno distanza: la metrica cambia la decisione
Nel primo semestre 2025 gli spostamenti medi feriali crescono del 6,4% e i passeggeri-km calano dello 0,85%. Due misure, due fenomeni: quale delle due orienta una decisione sull'offerta di trasporto?
· 4 min
R2DATO: scegliere il primo caso d'uso prima di scalare l'automazione
A Oslo il progetto FP2-R2DATO parte dai depositi tranviari di Holtet e Grefsen. Che cosa è stato provato, in quali condizioni e che cosa resta da dimostrare prima del servizio con passeggeri.
· 5 min
Capacità ferroviaria: dalla traccia nazionale al portafoglio europeo
In una rete satura, la capacità ferroviaria non è un numero di tracce disponibili. È un portafoglio di conflitti da governare nel tempo e attraverso i confini nazionali.
· 4 min