Cyber Resilience Act: procurement oltre il collaudo
Patchability, supporto e gestione delle vulnerabilità diventano requisiti di continuità lungo l'intero ciclo di vita del prodotto digitale — non condizioni verificate una sola volta al momento dell'accettazione.
· 4 min

Indice dell'articolo
La sicurezza continua dopo l'accettazione
Dall'11 settembre 2026 il Cyber Resilience Act introduce, per i manufacturer di prodotti con elementi digitali, obblighi di segnalazione su vulnerabilità attivamente sfruttate e incidenti severi: un early warning entro 24 ore dalla scoperta, seguito da una notifica più dettagliata entro 72 ore. Gli obblighi principali del regolamento — conformity assessment, documentazione tecnica, marcatura CE — si applicheranno invece dall'11 dicembre 2027. Il reporting resta formalmente in capo al produttore, ma cambia sostanzialmente la qualità delle informazioni che acquirenti e operatori devono essere in grado di ricevere, interpretare e trasformare rapidamente in un'azione operativa concreta.
Per trasporti, utility, industria e sanità, molti prodotti digitali restano in esercizio per anni dopo l'acquisto iniziale. Il rischio associato a un prodotto non termina con il superamento del collaudo di accettazione: cresce progressivamente quando il supporto del fornitore, i componenti sottostanti e le dipendenze da librerie terze smettono di essere osservabili dall'organizzazione che li utilizza.
Responsabilità diverse, catena unica
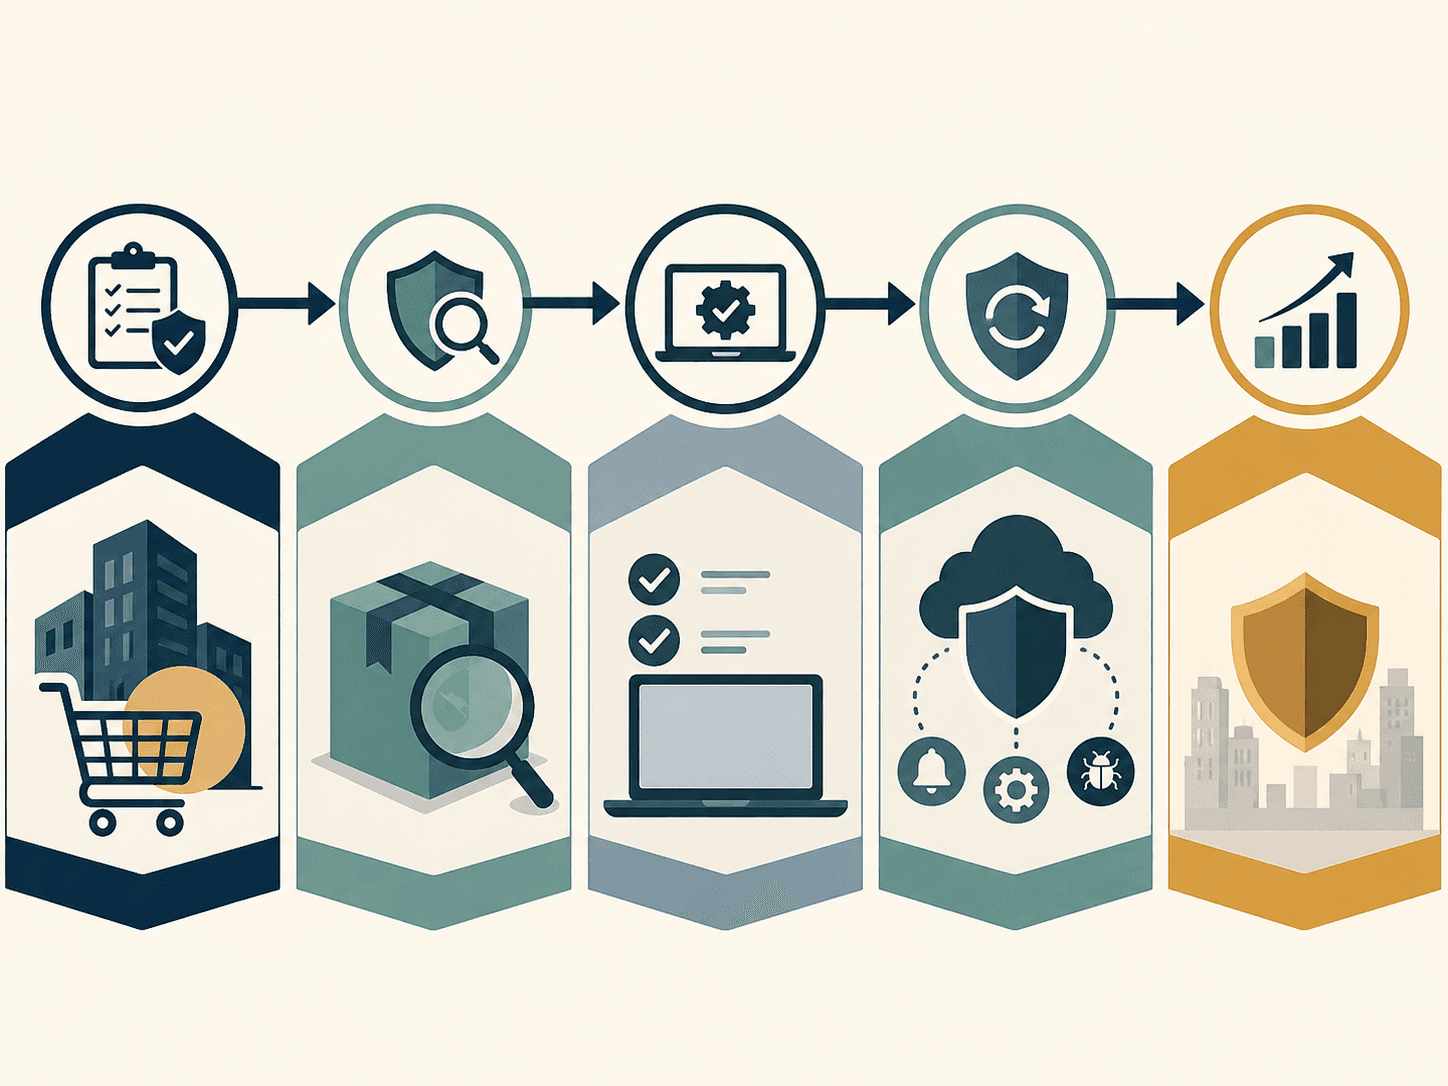
Manufacturer e operatore hanno ruoli giuridici distinti sotto il CRA. Operativamente, tuttavia, il processo di remediation attraversa entrambi senza soluzione di continuità: il produttore identifica la vulnerabilità e distribuisce la correzione; l'asset owner, dal canto suo, deve valutarne l'impatto specifico sul proprio contesto, pianificare una finestra di intervento compatibile con l'esercizio, e nel frattempo gestire controlli compensativi se l'aggiornamento immediato non è praticabile. Se questa catena non è stata progettata in anticipo, una notifica di vulnerabilità rapida non produce automaticamente una riduzione altrettanto rapida del rischio reale.
Il contratto di fornitura dovrebbe quindi chiarire esplicitamente canali di comunicazione, livelli di severità, tempi di risposta attesi, compatibilità garantita fra versioni, disponibilità effettiva delle patch e conseguenze contrattuali sul supporto in caso di mancato rispetto. Deve inoltre coprire, quando rilevante, i subfornitori e i componenti di terze parti che il prime contractor non controlla direttamente ma integra nel proprio prodotto finale.
Procurement lifecycle-aware
Capitolati e processi di vendor assessment dovrebbero includere fin dall'inizio la support window dichiarata dal fornitore, il meccanismo di secure update previsto, il processo di vulnerability disclosure, le evidenze disponibili sui componenti utilizzati, i tempi di remediation dichiarati contrattualmente, e un piano esplicito di end-of-support. Per asset non facilmente aggiornabili — spesso il caso in ambienti industriali o ferroviari con cicli di vita lunghi — servono procedure dedicate di test, rollback e compensazione temporanea del rischio.
Uno Software Bill of Materials (SBOM) può aiutare in questo processo, ma non sostituisce da solo l'ownership del rischio né la capacità organizzativa di correlare un componente vulnerabile con l'asset specifico, il servizio che supporta e il livello di rischio effettivo che ne deriva. Un elenco statico di componenti, privo di un processo attivo di aggiornamento e verifica, diventa rapidamente un adempimento documentale senza reale utilità operativa.
Uscire dal fornitore è una misura di resilienza
Ogni prodotto digitale dovrebbe avere una decisione pianificata prima del proprio end-of-support: sostituzione programmata, isolamento controllato, estensione negoziata del supporto, o dismissione definitiva. La portabilità delle configurazioni e l'accesso garantito alle evidenze storiche riducono concretamente il costo di questa uscita, quando diventa necessaria — un costo che, se non pianificato, finisce per bloccare l'organizzazione presso un fornitore anche quando la relazione di sicurezza si è deteriorata.
Il CRA rende più visibile una verità già operativa prima della sua entrata in vigore: acquistare un prodotto digitale significa acquistare, insieme al prodotto, una relazione di sicurezza che dura nel tempo. Il procurement maturo valuta il costo del ciclo di vita completo e il costo dell'uscita insieme al prezzo iniziale d'acquisto — non li tratta come due decisioni separate, prese in momenti diversi da funzioni diverse dell'organizzazione.
Framework applicato
Interoperability Decision Gates
La decisione di "uscire dal fornitore" descritta in questo articolo è esattamente il Procurement gate del modello: standard valutati, portabilità delle configurazioni, evidenze accessibili ed exit path definiti prima della firma del contratto, non negoziati sotto pressione quando il supporto sta per scadere.
- 01Strategy gate
- 02Architecture gate
- 03Procurement gate
- 04Delivery gate
- 05Evolution gate
Implicazioni manageriali
Fonti
Analisi correlate
ERTMS e il limite della gestione per progetti: quando il deployment diventa un problema di governance
Il deployment ERTMS mostra perché nei programmi complessi il completamento dei singoli progetti non coincide con la disponibilità della capacità finale. La variabile da governare sono le dipendenze tra infrastruttura, sistemi, asset, persone e decisioni.
· 5 min
Quando l'AI agisce, non basta etichettare l'output
L'AI Act rende verificabile la provenienza di un contenuto generato. Ma quando un sistema AI non genera soltanto testo, immagini o audio, bensì agisce attraverso strumenti, dati e applicazioni, la domanda cambia: chi ha autorizzato quell'azione, e come si dimostra.
· 6 min
Le decisioni attraversano l'organizzazione. I sistemi no.
Il Decision Layer Framework distingue System, Data, Governance e Decision Layer: la trasformazione digitale produce valore quando cambia la qualità della decisione finale, non quando aumenta soltanto il numero di sistemi collegati.
· 4 min