Le decisioni attraversano l'organizzazione. I sistemi no.
Il Decision Layer Framework distingue System, Data, Governance e Decision Layer: la trasformazione digitale produce valore quando cambia la qualità della decisione finale, non quando aumenta soltanto il numero di sistemi collegati.
· 4 min
Indice dell'articolo
Quattro livelli, un solo esito
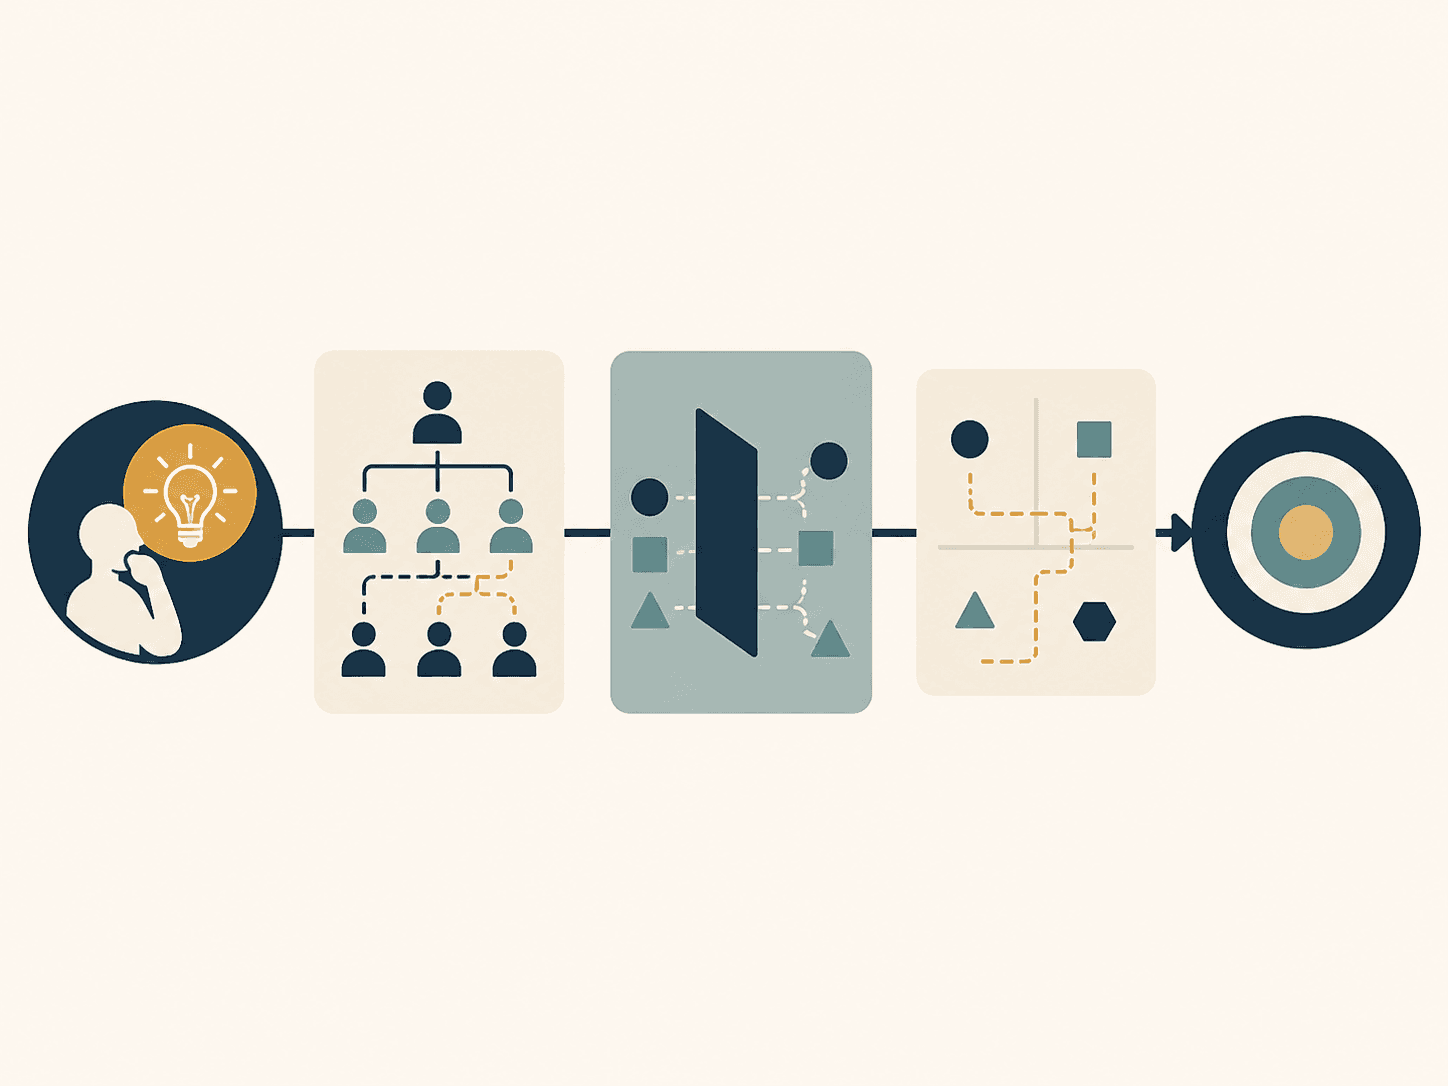
Il Decision Layer Framework distingue quattro livelli: nel System Layer i sistemi e le piattaforme eseguono i processi operativi; nel Data Layer i dati circolano con qualità e disponibilità variabili; nel Governance Layer regole, ruoli e responsabilità stabiliscono chi può agire; nel Decision Layer l'informazione si traduce, o non si traduce, in una scelta effettiva. Il framework non descrive una sequenza tecnologica: descrive quattro punti nei quali una decisione può interrompersi.
Perché i progetti sembrano funzionare e l'organizzazione rallenta
ERP, CRM, ticketing, asset management e sistemi di manutenzione descrivono parti diverse dell'organizzazione. Le decisioni rilevanti, invece, attraversano funzioni, sistemi e tempi diversi. Una piattaforma può essere disponibile e i dati aggiornati, ma il responsabile della decisione può non essere chiaro; oppure il responsabile esiste, ma non dispone dell'autorità necessaria; oppure la regola è corretta per il processo ordinario e inadeguata per l'eccezione. Questi problemi non emergono dai tradizionali indicatori di uptime o di completamento del progetto: emergono osservando il tempo che intercorre fra segnale, interpretazione e azione.
Il punto di rottura è il passaggio, non la decisione
Il punto di rottura più comune non è la decisione in sé, ma il passaggio successivo. Una decisione può essere presa correttamente — responsabile chiaro, informazione sufficiente, autorità formale — e fallire comunque nell'esecuzione se chi deve attuarla non condivide gli stessi vincoli temporali, non riceve la decisione nel formato in cui può agire, o scopre che l'esecuzione richiede un'eccezione che la regola non prevede. Il Governance Layer stabilisce chi può decidere; non garantisce che chi deve eseguire riceva quella decisione in tempo utile, con le risorse necessarie e senza doverla reinterpretare. È il punto in cui la maggior parte dei modelli di governance si ferma — ed è per questo che una decisione tecnicamente corretta può comunque arrivare tardi, o non arrivare affatto, all'azione che dovrebbe generare.
Un metodo di diagnosi
Per una decisione critica è utile ricostruire il percorso a ritroso. Quale esito deve produrre? Chi ne risponde? Quale informazione è indispensabile, da quali sistemi proviene e con quali limiti? Quale regola autorizza l'azione? La mappa che ne risulta rende visibili buchi di ownership, duplicazioni e passaggi che non aggiungono valore. L'obiettivo non è eliminare ogni controllo, ma collocarlo nel punto in cui riduce davvero il rischio.
Governare la latenza decisionale
La maturità decisionale non coincide con la centralizzazione. Alcune decisioni devono restare distribuite; altre richiedono un punto unico di responsabilità. Il compito del management è progettare soglie, deleghe ed escalation coerenti con impatto e reversibilità di ciascuna decisione — e un meccanismo di retroazione che segnali quando una decisione, una volta eseguita, non ha prodotto l'esito atteso, senza il quale l'organizzazione ripete lo stesso errore di ownership alla decisione successiva. Un sistema decisionale maturo rende chiare tre cose: chi decide, con quali evidenze, entro quale finestra temporale. Quando queste condizioni sono esplicite, la tecnologia accelera l'organizzazione. Quando non lo sono, la tecnologia digitalizza l'attesa.
La stessa logica, un linguaggio diverso
La stessa preoccupazione emerge, con un linguaggio diverso, nella strategia della Commissione europea sugli ecosistemi digitali aperti per le pubbliche amministrazioni, presentata il 3 giugno 2026. I suoi tre pilastri — asset digitali affidabili, comunità capaci di mantenerli nel tempo, una governance che integra interoperabilità e portabilità nei controlli fin dalle prime fasi di investimento — sono un'altra formulazione dello stesso problema. Un asset tecnicamente valido, un sistema disponibile o un dato aggiornato producono valore solo se qualcuno ne detiene la responsabilità operativa lungo tutto il percorso fino alla decisione.
Framework applicato
Decision Layer Framework
Questo articolo introduce il Decision Layer Framework stesso: i quattro livelli — System, Data, Governance, Decision — e il metodo di diagnosi a ritroso descritti qui sono la base applicata negli altri articoli collegati al modello.
- 01System Layer
- 02Data Layer
- 03Governance Layer
- 04Decision Layer
Fonti
Executive Strategy Lab
Framework Library — Decision Layer Framework (fonte interna)
Analisi correlate

Cyber Resilience Act: procurement oltre il collaudo
Patchability, supporto e gestione delle vulnerabilità diventano requisiti di continuità lungo l'intero ciclo di vita del prodotto digitale — non condizioni verificate una sola volta al momento dell'accettazione.
· 4 min
ERTMS e il limite della gestione per progetti: quando il deployment diventa un problema di governance
Il deployment ERTMS mostra perché nei programmi complessi il completamento dei singoli progetti non coincide con la disponibilità della capacità finale. La variabile da governare sono le dipendenze tra infrastruttura, sistemi, asset, persone e decisioni.
· 5 min
Quando l'AI agisce, non basta etichettare l'output
L'AI Act rende verificabile la provenienza di un contenuto generato. Ma quando un sistema AI non genera soltanto testo, immagini o audio, bensì agisce attraverso strumenti, dati e applicazioni, la domanda cambia: chi ha autorizzato quell'azione, e come si dimostra.
· 6 min