AI Act: obblighi di trasparenza dell'art. 50 dal 2 agosto 2026
Che cosa cambia
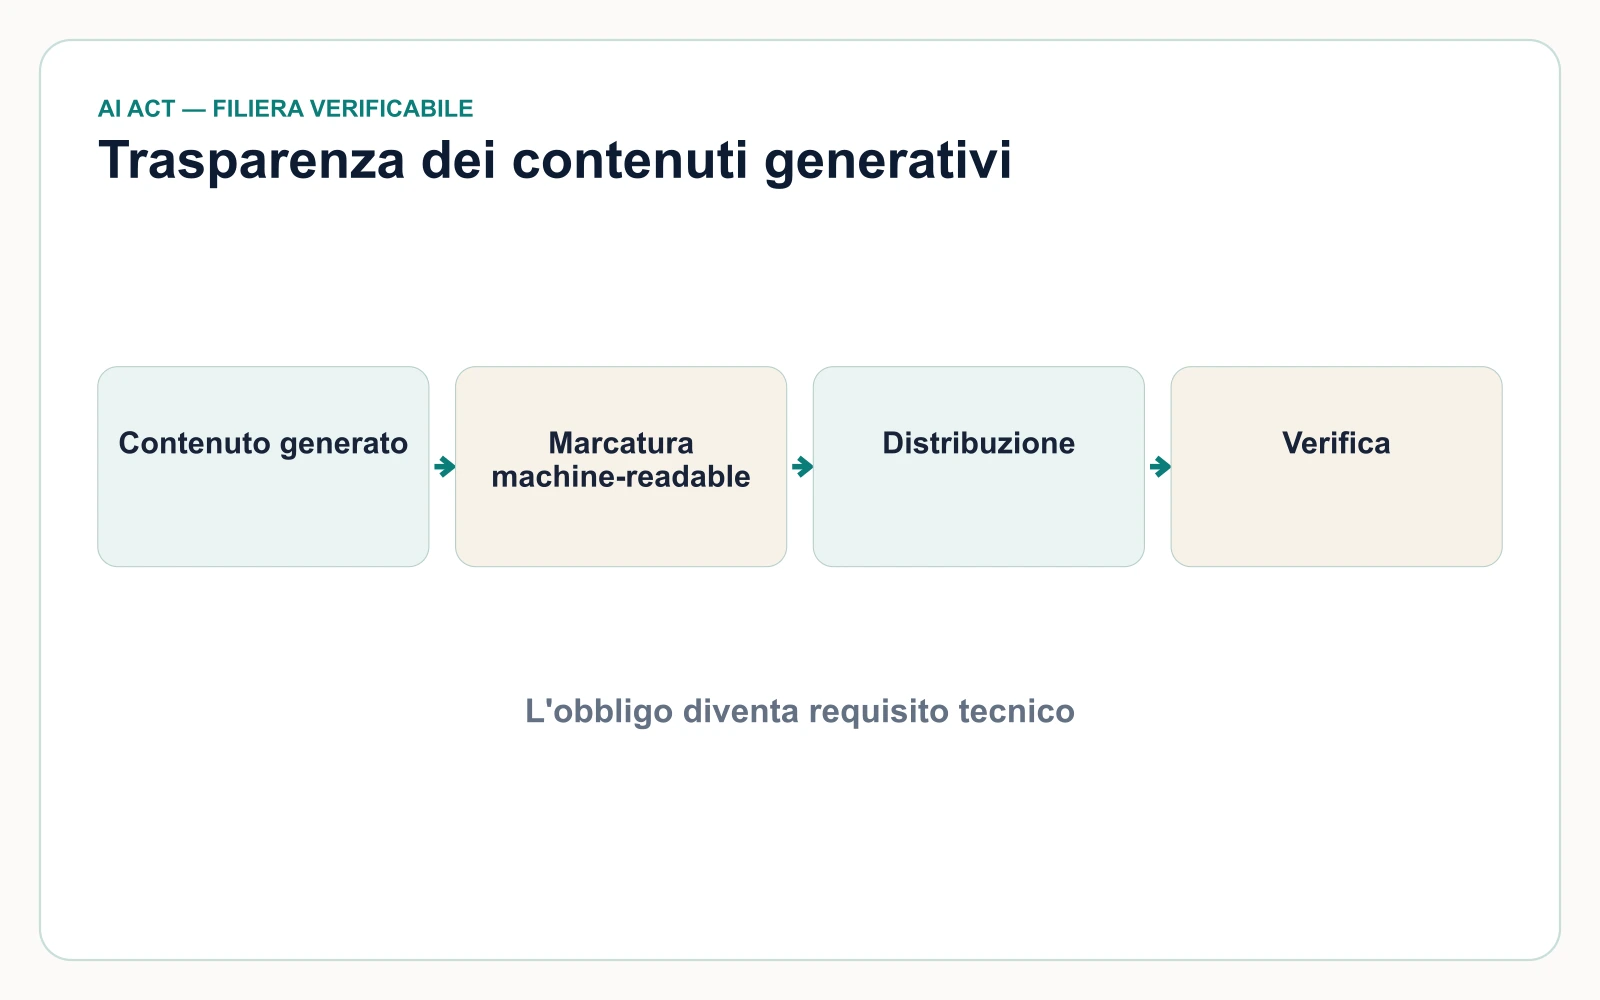
Dal 2 agosto 2026 si applicano le regole di trasparenza dell'art. 50: marcatura leggibile da macchina dei contenuti sintetici e segnalazione di deepfake e testi di interesse pubblico, con eccezioni. Per i sistemi già sul mercato la sola marcatura slitta al 2 dicembre 2026.
Il dettaglio dalla fonte
La Commissione europea ha avviato l'applicazione delle regole di trasparenza dell'AI Act (art. 50): i provider di sistemi generativi devono marcare i contenuti sintetici in formato leggibile da macchina e i deployer devono segnalare deepfake e testi di interesse pubblico, con eccezioni. Per la sola marcatura dei sistemi già sul mercato prima del 2 agosto 2026 il Digital Omnibus ha fissato il termine al 2 dicembre 2026.
Perché conta
Sposta l'obbligo da principio dichiarato a requisito tecnico verificabile, con una finestra più lunga solo per i sistemi già sul mercato.
La scadenza formale è solo l'inizio: la marcatura tecnica non basta se l'organizzazione non sa ricostruire chi ha autorizzato la pubblicazione di un contenuto — è la stessa distinzione fra provenienza e accountability che l'Insight collegato approfondisce.
Altri segnali
AI Act: il rinvio high-risk non rinvia la governance
- Che cosa cambia
- L'AI Omnibus (Reg. UE 2026/1744, in vigore dal 27 luglio 2026) sposta le scadenze high-risk al 2 dicembre 2027 (Allegato III) e al 2 agosto 2028 (Allegato I). Restano applicabili l'art. 50 e gli obblighi GPAI.
- Perché conta
- Il rinvio riguarda obblighi documentali, non la necessità di sapere quali sistemi esistono e come influenzano le decisioni.
Commissione europea · verificata il 3 settembre 2026
NIST porta l'AI dentro l'analisi del Cybersecurity Framework 2.0
- Che cosa cambia
- NIST ha pubblicato la bozza iniziale della SP 1353, una quick-start guide su come l'AI e i prompt strutturati possono supportare analisi, pianificazione, implementazione e monitoraggio degli obiettivi del Cybersecurity Framework 2.0.
- Perché conta
- L'AI entra in un workflow formale di valutazione della cybersecurity, con la richiesta esplicita di validare manualmente ogni output e di proteggere i dati condivisi con il modello.
NIST SP 1353 (Initial Public Draft) · verificata il 3 settembre 2026
Il controllo degli accessi si sposta dentro il database
- Che cosa cambia
- NIST ha pubblicato l'Internal Report 8611 (m-NGAC), che descrive un controllo degli accessi integrato nel database, con policy applicate a livello di riga, colonna e campo indipendentemente dallo strumento di interrogazione.
- Perché conta
- La sicurezza dei dati smette di dipendere dalla singola applicazione: la stessa protezione vale per query dirette, strumenti di reporting e, in prospettiva, agenti software.
NIST IR 8611 · verificata il 3 settembre 2026