NIS2 incontra il legacy: perché più spesa non significa più resilienza
Che cosa cambia
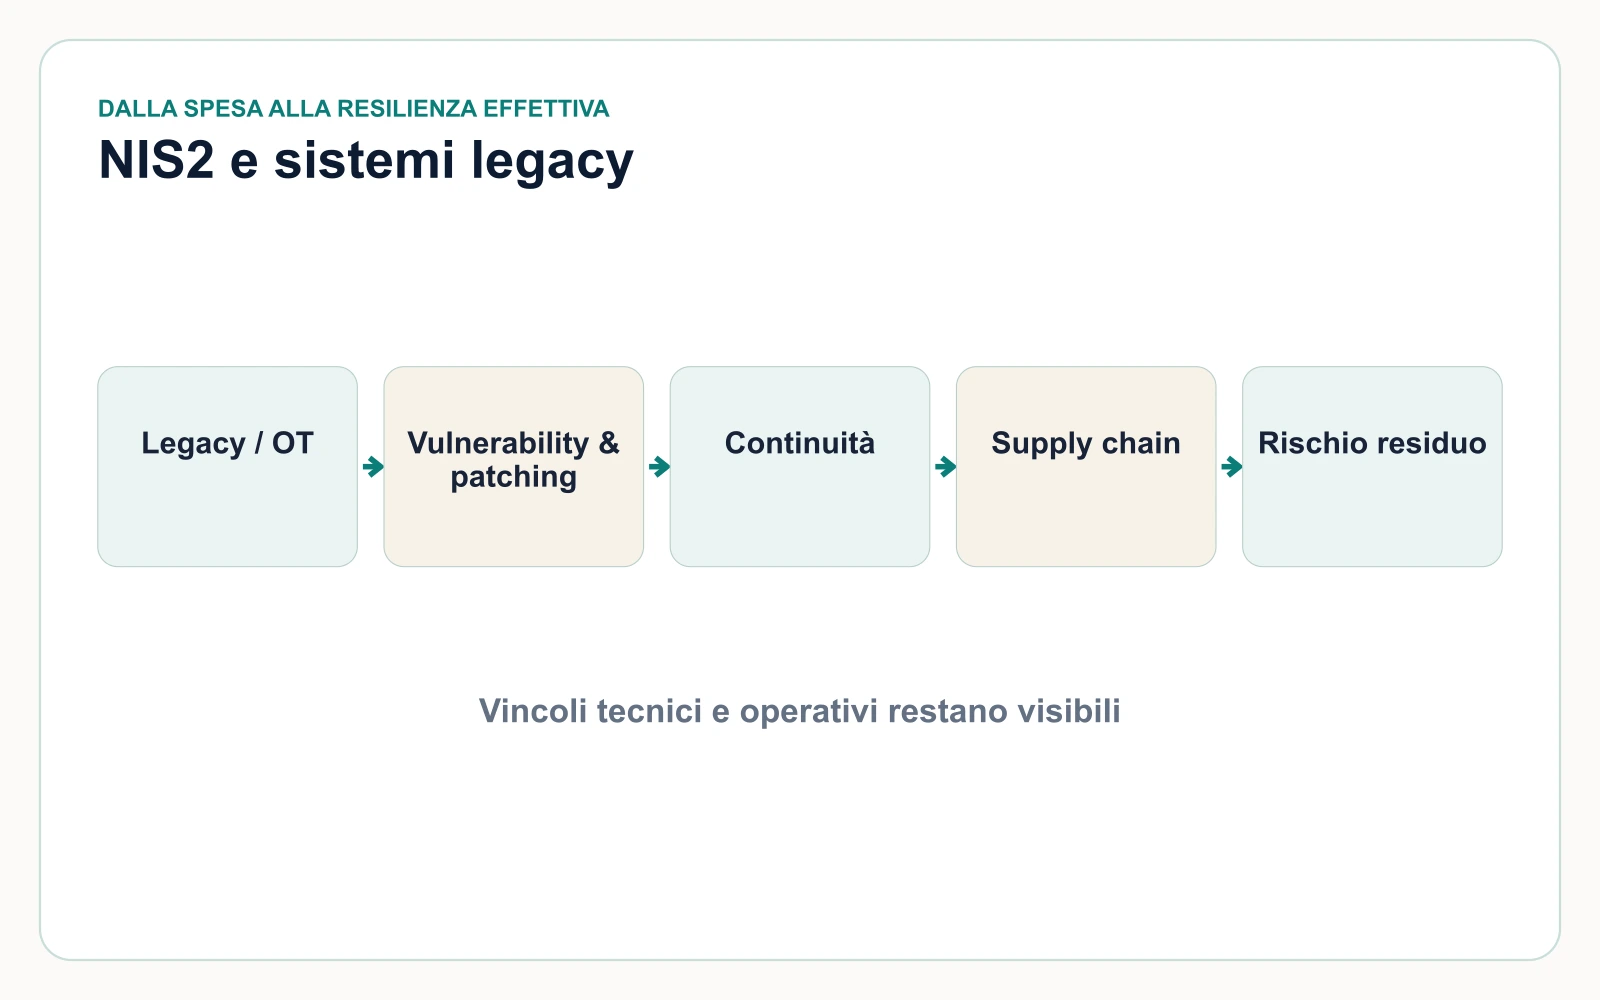
Il rapporto ENISA NIS Investments 2025 (1.080 professionisti) indica investimenti cyber intorno al 9% del budget IT. Le difficoltà principali sono patch management (50%) e continuità operativa (49%); il 27% indica legacy e vincoli OT come barriera principale.
Il dettaglio dalla fonte
NIS Investments 2025 di ENISA raccoglie le risposte di 1.080 professionisti nei settori ad alta criticità. Gli investimenti cyber restano intorno al 9% del budget IT; le difficoltà principali sono vulnerability e patch management (50%), business continuity e disaster recovery (49%) e supply-chain risk management (37%). Il 27% indica legacy e vincoli OT come barriera principale.
Perché conta
Il problema non è l'assenza di un singolo controllo, ma la difficoltà di cambiare sistemi, dipendenze e responsabilità senza interrompere il servizio.
Sovrapporre strumenti a un'architettura poco modificabile può aumentare visibilità e reporting senza ridurre il rischio residuo. Il piano NIS2 dovrebbe condividere priorità e budget con la modernizzazione degli asset. Le eccezioni al patching andrebbero trattate come debito di resilienza — esposizione quantificata, owner, controllo compensativo, scadenza e decisione di sostituzione — non come deroghe implicite. Recovery e fallback vanno testati sul servizio, non solo sul server.
Cosa osservare
Altri segnali
NIS2: misure di sicurezza di base operative dal 31 ottobre 2026 per i soggetti già censiti
- Che cosa cambia
- La Determinazione ACN n. 379907/2025 (19 dicembre 2025) fissa le misure di sicurezza di base che i soggetti NIS già censiti nel 2025 devono avere operative entro il 31 ottobre 2026, con evidenza documentale.
- Perché conta
- La responsabilità sale esplicitamente al vertice: la cybersicurezza diventa rischio di governance verificabile, non solo esercizio di conformità.
Agenzia per la Cybersicurezza Nazionale (ACN) · verificata il 17 agosto 2026
AI Act: il rinvio high-risk non rinvia la governance
- Che cosa cambia
- L'AI Omnibus (Reg. UE 2026/1744, in vigore dal 27 luglio 2026) sposta le scadenze high-risk al 2 dicembre 2027 (Allegato III) e al 2 agosto 2028 (Allegato I). Restano applicabili l'art. 50 e gli obblighi GPAI.
- Perché conta
- Il rinvio riguarda obblighi documentali, non la necessità di sapere quali sistemi esistono e come influenzano le decisioni.
Commissione europea · verificata il 3 settembre 2026
AI Act: obblighi di trasparenza dell'art. 50 dal 2 agosto 2026
- Che cosa cambia
- Dal 2 agosto 2026 si applicano le regole di trasparenza dell'art. 50: marcatura leggibile da macchina dei contenuti sintetici e segnalazione di deepfake e testi di interesse pubblico, con eccezioni. Per i sistemi già sul mercato la sola marcatura slitta al 2 dicembre 2026.
- Perché conta
- Sposta l'obbligo da principio dichiarato a requisito tecnico verificabile, con una finestra più lunga solo per i sistemi già sul mercato.
Commissione europea · verificata il 17 agosto 2026